La acelerada digitalización del sector asegurador mexicano ha traído eficiencia, nuevos servicios y mayor acceso para los usuarios. Pero también ha abierto una puerta creciente a los ciberataques. Hoy, la ciberseguridad se ha convertido en un factor crítico para la continuidad operativa, la protección de datos y la confianza del mercado.
La primera semana de febrero de 2026, el diario El Economista reveló una noticia sobre la vulnerabilidad del ecosistema asegurador mexicano. Y es que la Comisión Nacional de Seguros y Fianzas (CNSF), organismo regulador del sector, aceptó que el 30 de enero había sufrido un hackeo que expuso las cédulas profesionales de más de 90,000 intermediarios de seguros. La filtración de estos registros (nombre, CURP, RFC y fotografía de agentes) no solo afectó a los agentes mismos, sino que abrió la puerta a fraudes potenciales contra clientes de seguros y fianzas, ya que estos datos podrían ser utilizados para suplantación de identidad o engaños digitales.
Este incidente ilustra claramente la dimensión del problema de ciberseguridad que acecha al sector asegurador mexicano. Porque si incluso la CNSF fue vulnerada, ninguna organización del sector puede estar exenta del riesgo, y tanto empresas de seguro como autoridades regulatorias pueden ser blanco atractivo para atacantes sofisticados, debido a la gran cantidad de datos personales, financieros y médicos que manejan.
El problema, además, se amplifica en el contexto nacional. Según la Asociación Mexicana de Ciberseguridad, el 67% de las empresas del país sufrió algún incidente digital en el último año, con pérdidas promedio de 2.5 millones de pesos por caso. Por si fuera poco, un informe de Cybersecurity Ventures 2024 destaca que en el mercado negro digital, los datos personales pueden ser vendidos por tan solo 20 pesos por registro, lo que incentiva la proliferación de estos delitos.
En este escenario, la advertencia es concluyente: la ciberseguridad dejó de ser un asunto tecnológico para convertirse en un tema estratégico para todo el ecosistema asegurador.
LOS PRINCIPALES DESAFÍOS DE CIBERSEGURIDAD QUE ENFRENTA EL SECTOR ASEGURADOR DE MÉXICO
El crecimiento de los ciberataques contra el sector asegurador mexicano responde a una combinación de factores estructurales, tecnológicos y organizacionales que hoy representan desafíos significativos para toda la industria.
- Sofisticación creciente del crimen organizado digital
Los ataques actuales provienen de grupos criminales organizados dotados de infraestructura tecnológica avanzada, modelos de negocio criminales bien definidos y operaciones internacionales, que usan herramientas sofisticadas como malware especializado¸ ransomware avanzados y técnicas de ingeniería social cada vez más elaboradas.
- Sistemas tecnológicos heredados y complejidad operativa
Muchas organizaciones del sector operan con infraestructuras tecnológicas desarrolladas en diferentes etapas de su evolución digital. Pero al coexistir sistemas heredados con nuevas plataformas generan entornos complejos que dificultan implementar uniformemente controles de seguridad y aumentan la superficie de vulnerabilidad.
- Falta de talento especializado y cultura de ciberseguridad
Una parte de los incidentes se origina en errores humanos por la falta de capacitación y de una cultura organizacional en ciberseguridad. Otro obstáculo clave es la escasez de especialistas en ciberseguridad en México, lo que dificulta que las empresas fortalezcan sus sistemas.
- Riesgos derivados de la cadena de proveedores
El ecosistema asegurador depende de una amplia red de proveedores externos (agentes, brokers, hospitales, talleres, ajustadores, proveedores tecnológicos…) que representan una posible puerta de entrada para los atacantes, especialmente cuando los estándares de seguridad no son homogéneos entre todos los participantes.
- Regulación y cumplimiento normativo
Aunque México cuenta con leyes de protección de notas (como la LFPDPPP) y normas financieras, el marco legal específico de ciberseguridad aún está en desarrollo. Por ello, las organizaciones del sector navegan en un entorno regulatorio cambiante que las obliga a instrumentar controles adicionales.
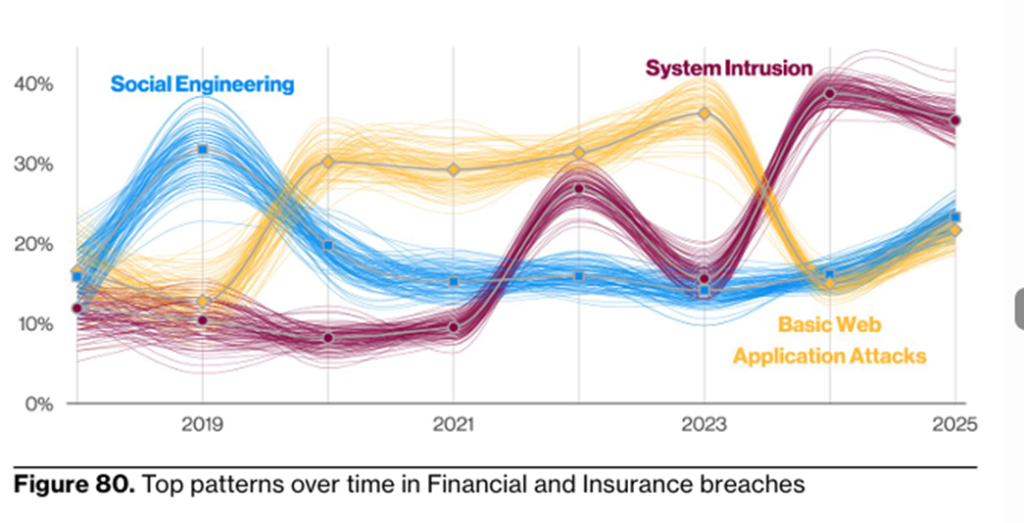
Fuente: Verizone
¿CÓMO PUEDE EL SECTOR ASEGURADOR ENFRENTAR LOS RIESGOS DE CIBERSEGURIDAD?
Frente a un panorama cada vez más complejo, el sector asegurador necesita adoptar un enfoque más estratégico en materia de ciberseguridad. Los especialistas coinciden en que el primer paso es reconocer que la seguridad digital no es únicamente un problema tecnológico, sino un componente central de la gestión de riesgos corporativos. De hecho, como señala Alfredo Careaga, Director Comercial de THB México, el sector debe adoptar “una postura más proactiva y ágil para adecuar sus soluciones a la nueva realidad digital”.
Hay varias líneas de acción prioritarias:
- Adoptar estándares internacionales de seguridad de la información
Implementar sistemas de gestión basados en estándares internacionales, como la norma ISO 27001, que permitan estructurar procesos sólidos para la protección de datos. Esta certificación establece metodologías claras para identificar riesgos, implantar controles de seguridad y garantizar la mejora continua.
- Controles técnicos robustos y actualizados
Tecnológicamente, deben fortalecerse los mecanismos de defensa perimetral y de endpoint, tales como: autenticación multifactor en todas las cuentas críticas, firewalls de próxima generación y sistemas de detección de intrusos, encriptar datos sensibles tanto en reposo como en tránsito, así como instalar en todos los equipos antivirus/antimalware y antispyware.
- Segmentar redes y copias de seguridad
Por la naturaleza crítica de los datos, las organizaciones deben dividir sus redes internas en segmentos para que una intrusión en una parte no se propague libremente. También, es indispensable tener procedimientos de respaldo periódicos, preferiblemente automatizados y almacenados fuera de línea o en la nube segura.
- Fortalecer la detección temprana de amenazas
Es necesario invertir en herramientas de monitoreo continuo capaces de identificar comportamientos anómalos en las redes corporativas, porque la detección temprana permite contener los incidentes antes de que se conviertan en brechas de seguridad a gran escala.
- Capacitar al personal
La formación en ciberseguridad debe ser un proceso continuo dentro de la organización, con programas de capacitación periódicos que ayuden a los empleados a identificar la gama de prácticas utilizadas por los atacantes.
- Gestionar a proveedores y terceros
Dado que gran parte de las operaciones del sector se realizan mediante plataformas externas o proveedores tecnológicos, es fundamental evaluar los estándares de seguridad de los terceros para que cumplan con los requisitos de protección de datos y seguridad digital.
- Desarrollar planes formales de respuestas a incidentes
Toda organización debe contar con protocolos definidos para actuar ante un ciberataque, que incluya procedimientos para contener la amenaza, restaurar sistemas afectados, comunicar el incidente a las autoridades, y proteger la continuidad operativa.
Y como la digitalización seguirá profundizándose, ampliando tanto la eficiencia del sector como la superficie de exposición a riesgos cibernéticos, las organizaciones del ecosistema asegurador necesitan –sí o sí− integrar la ciberseguridad en el corazón de su estrategia corporativa.
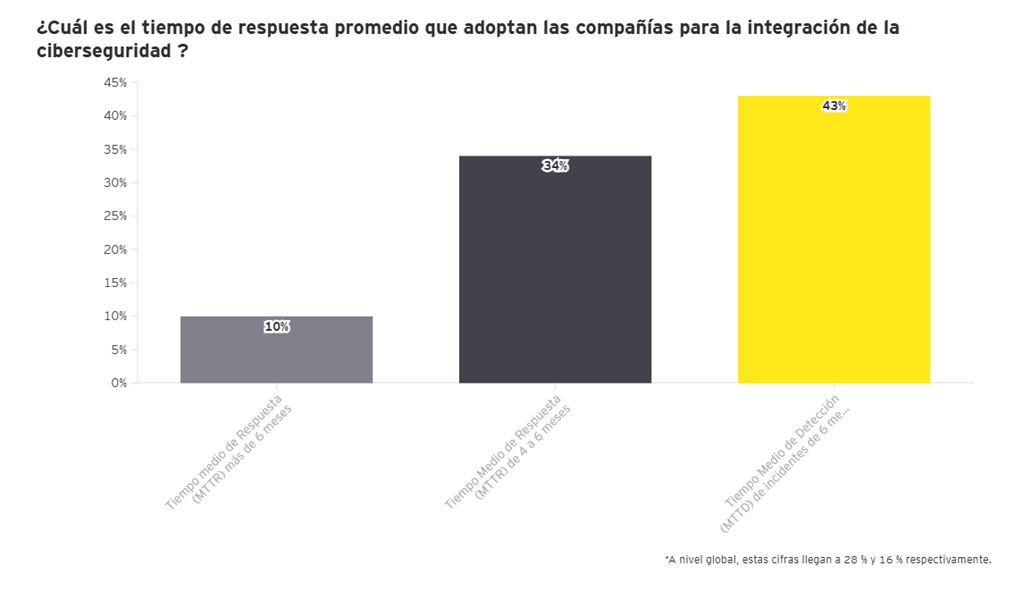
* MTTR: Mide la rapidez en restablecer el servicio.
* MTTD: Promedia el tiempo transcurrido entre el inicio de un incidente (falla o ataque) y su identificación.
Fuente: EY Global Cybersecurity Leadership Insights Study
SINESTRY demuestra su compromiso con la calidad y la protección de datos al operar bajo certificaciones internacionales ISO 9001 e ISO 27001, ofreciendo confianza y solidez al sector asegurador mexicano. ¡Contacta a Ventas!